

Plugin Hello Dolly je jedním z nejstarších a nejslavnějších pluginů pro WordPress, vytvořený Mattem Mullenwegem, spoluzakladatelem WordPressu. Po aktivaci toto jednoduché rozšíření zobrazuje v administraci náhodné části stejnojmenné písně Hello, Dolly! od Louise Armstronga. Byl vytvořen jako ukázka toho, jak vytvářet pluginy pro WordPress. Pro mnoho uživatelů je Hello Dolly symbolem počátků a tradice tohoto populárního CMS.
Falešný plugin Hello Dolly – „Core WordPress Plugin“
Za posledních několik týdnů se mi ozývá velké množství správců a majitelů webů s problémem napadení. Všechny weby byly napadeny stejným pluginem – „Core WordPress Plugin“. Ten se tváří doslova stejně jako Hello Dolly, jen má jiný název, který se snaží cíleně působit jako něco oficiálního. I autor pluginu je uveden sám Matt Mullenweg.
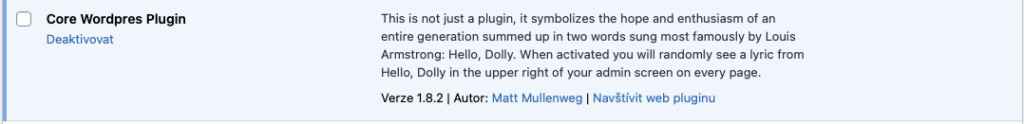
Pokud máte tento plugin na svém webu nainstalován, tak máte otevřené zadní vrátka. Díky němu se dostane útočník k úpravě souborů na FTP. Výsledek jsou poté upravené soubory a na webu se začnou zobrazovat nechtěné reklamy a vyskakovat okna.
Odkud se plugin vzal
Dle analýzy napadených webů, které se mi dostaly pod ruce, se plugin do webů dostává s pomocí uniklých hesel – ať už skrze administrační nebo FTP účet. Útočník si plugin nainstaluje a poté má přístup ke všemu – jak k souborům, tak k celé databázi.
Vyléčení webu
Pokud tento plugin na svém webu máte, tak proveďte následující kroky:
- Deaktivujte a odstraňte plugin „Core WordPress Plugin“
- Přeinstalujte WordPress – na stránce s aktualizací v administraci tento problém vyřeší, ale doporučuji provést celou manuální přeinstalaci, v některých případech tento plugin zanechává i další soubory na FTP ve složkách „/wp-admin“ a „/wp-content“, což automatická přeinstalace nevyřeší a zadní vrátka mohou zůstat stále otevřená.
- Změňte si hesla všech správců webu
Prevence
Napadaní webů probíhá prakticky stále dokola ze stejných důvodů. Jednoduchá hesla, zastaralé CMS nebo nekvalitní webhosting. Problém tohoto pluginu spočívá v heslech. Takže opět a postopadesáté, nepoužívejte jednoduchá hesla! A to jak do administračních účtů, tak na FTP.
O tom, jak lépe zabezpečit WordPress, se můžete také dočíst v mém článku zde:
Pokud je váš web napaden a nevíte si rady, ozvěte se – pomohu vám.
